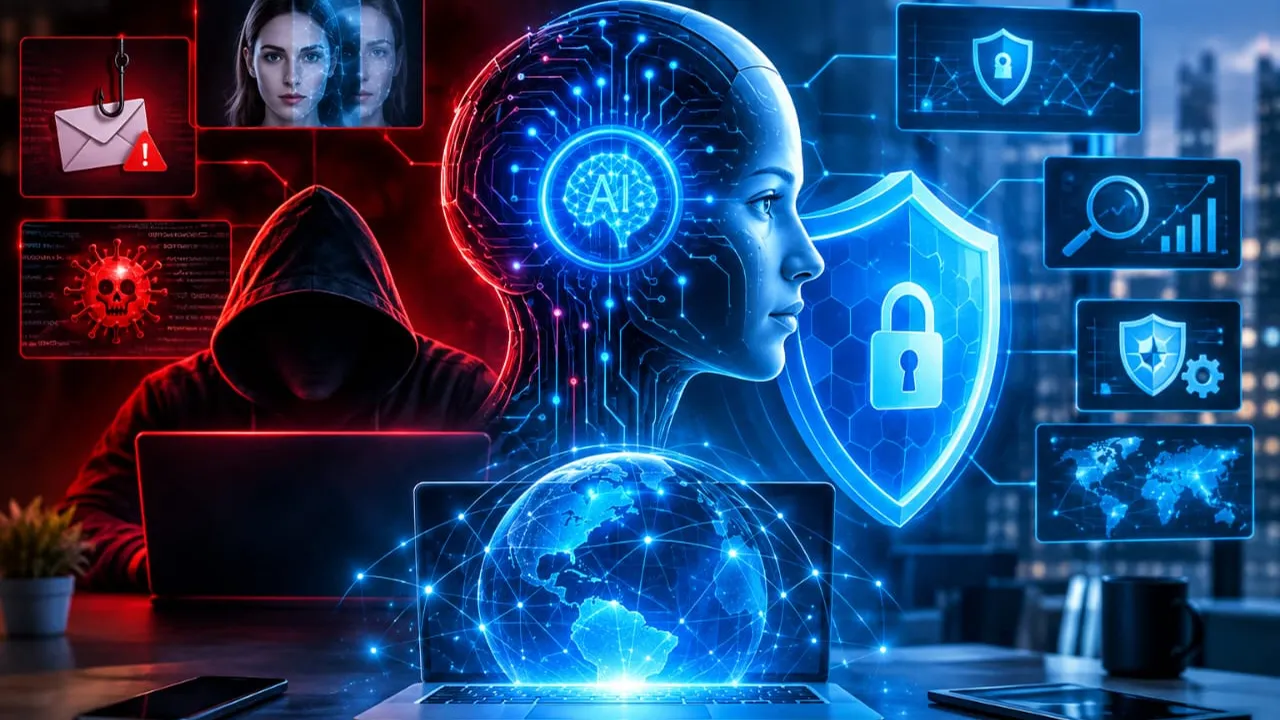
ਡਿਜ਼ੀਟਲ ਯੁੱਗ ਵਿੱਚ ਸਾਡੀ ਜ਼ਿੰਦਗੀ ਇੰਟਰਨੈੱਟ ਅਤੇ ਡਾਟਾ ਨਾਲ ਗੰਢੀ ਹੋਈ ਹੈ। ਬੈਂਕਿੰਗ ਤੋਂ ਲੈ ਕੇ ਸਿਹਤ ਸੇਵਾਵਾਂ ਤੱਕ, ਸਭ ਕੁਝ ਆਨਲਾਈਨ ਹੈ। ਇਸ ਤਰੱਕੀ ਨੇ ਸਾਡੇ ਲਈ ਅਸਾਨੀਆਂ ਵਧਾਈਆਂ ਹਨ ਪਰ ਨਾਲ ਹੀ ਨਵੇਂ ਖਤਰਿਆਂ ਨੂੰ ਵੀ ਜਨਮ ਦਿੱਤਾ ਹੈ। ਸਾਈਬਰ ਹਮਲੇ ਅੱਜ-ਕੱਲ੍ਹ ਇੱਕ ਵੱਡੀ ਚੁਣੌਤੀ ਬਣ ਚੁੱਕੇ ਹਨ ਤੇ ਏਆਈ ਨੇ ਇਨ੍ਹਾਂ ਹਮਲਿਆਂ ਨੂੰ ਹੋਰ ਵੀ ਐਡਵਾਂਸ ਬਣਾ ਦਿੱਤਾ ਹੈ। ਏਆਈ ਇੱਕ ਦੋ ਧਾਰੀ ਤਲਵਾਰ ਵਾਂਗ ਹੈ, ਇੱਕ ਪਾਸੇ ਇਹ ਹੈਕਰਾਂ ਨੂੰ ਹਮਲਿਆਂ ਲਈ ਤਾਕਤਵਰ ਔਜ਼ਾਰ ਮੁਹੱਈਆ ਕਰਵਾ ਰਿਹਾ ਹੈ ਅਤੇ ਦੂਜੇ ਪਾਸੇ ਇਹ ਸਾਡੀਆਂ ਰੱਖਿਆ ਪ੍ਰਣਾਲੀਆਂ ਲਈ ਇੱਕ ਮਜ਼ਬੂਤ ਢਾਲ ਵਜੋਂ ਕੰਮ ਕਰ ਰਿਹਾ ਹੈ। ਹੈਕਰ ਏਆਈ ਨੂੰ ਆਪਣੇ ਹਮਲਿਆਂ ਵਿੱਚ ਵਰਤ ਕੇ ਪੁਰਾਣੀਆਂ ਤਕਨੀਕਾਂ ਨੂੰ ਹੋਰ ਵੀ ਖਤਰਨਾਕ ਬਣਾ ਰਹੇ ਹਨ। ਇੱਕ ਸਮਾਂ ਸੀ ਜਦੋਂ ਫਿਸ਼ਿੰਗ ਈਮੇਲਾਂ ਵਿੱਚ ਗਲਤੀਆਂ ਅਤੇ ਅਜੀਬ ਭਾਸ਼ਾ ਹੁੰਦੀ ਸੀ ਜਿਸ ਨਾਲ ਉਨ੍ਹਾਂ ਨੂੰ ਅਸਾਨੀ ਨਾਲ ਪਛਾਣਿਆ ਜਾ ਸਕਦਾ ਸੀ।
ਪਰ ਅੱਜ ਜਨਰੇਟਿਵ ਏਆਈ ਟੂਲਜ਼ ਦੀ ਮੱਦਦ ਨਾਲ ਹੈਕਰ ਬਿਲਕੁਲ ਅਸਲ ਅਤੇ ਨਿੱਜੀਕ੍ਰਿਤ ਫਿਸ਼ਿੰਗ ਸੰਦੇਸ਼ ਤਿਆਰ ਕਰ ਰਹੇ ਹਨ। ਇਹ ਟੂਲਜ਼ ਲੱਖਾਂ ਡਾਟਾ ਪੁਆਇੰਟਸ ਤੋਂ ਸਿੱਖ ਕੇ ਉਸ ਵਿਅਕਤੀ ਦੀ ਭਾਸ਼ਾ, ਲਿਖਣ ਦਾ ਢੰਗ ਤੇ ਉਸ ਦੀਆਂ ਰੁਚੀਆਂ ਨੂੰ ਕਾਪੀ ਕਰਦੇ ਹਨ। ਨਤੀਜਾ ਇੱਕ ਅਜਿਹੀ ਈਮੇਲ ਹੁੰਦੀ ਹੈ ਜੋ ਤੁਹਾਡੇ ਬੌਸ ਜਾਂ ਬੈਂਕ ਵੱਲੋਂ ਆਈ ਲੱਗਦੀ ਹੈ ਅਤੇ ਉਸ ਵਿੱਚ ਇੱਕ ਲਿੰਕ ਜਾਂ ਅਟੈਚਮੈਂਟ ਹੁੰਦੀ ਹੈ ਜੋ ਤੁਹਾਡੀ ਜਾਣਕਾਰੀ ਚੋਰੀ ਕਰ ਲੈਂਦੀ ਹੈ। ਡੀਪਫੇਕ ਟੈਕਨਾਲੋਜੀ ਇਸ ਖੇਤਰ ਵਿੱਚ ਹੋਰ ਵੀ ਵੱਡਾ ਖਤਰਾ ਬਣ ਰਹੀ ਹੈ। ਹੈਕਰ ਏਆਈ ਦੀ ਮੱਦਦ ਨਾਲ ਕਿਸੇ ਵੀ ਵਿਅਕਤੀ ਦੀ ਆਵਾਜ਼ ਅਤੇ ਚਿਹਰਾ ਨਕਲ ਕਰਕੇ ਵੀਡੀਓ ਜਾਂ ਆਡੀਓ ਬਣਾ ਲੈਂਦੇ ਹਨ। ਇਸ ਤਰ੍ਹਾਂ ਉਹ ਇੱਕ ਬੌਸ ਜਾਂ ਸਹਿਕਰਮੀ ਵਜੋਂ ਬੋਲ ਕੇ ਗੱਲਬਾਤ ਕਰਦੇ ਹਨ ਤੇ ਫੰਡ ਟਰਾਂਸਫਰ ਜਾਂ ਗੁਪਤ ਜਾਣਕਾਰੀ ਮੰਗਦੇ ਹਨ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਏਆਈ ਹੈਕਰਾਂ ਨੂੰ ਮਾਲਵੇਅਰ ਬਣਾਉਣ ਵਿੱਚ ਵੀ ਮੱਦਦ ਕਰ ਰਿਹਾ ਹੈ।
ਇਹ ਵੀ ਪੜ੍ਹੋ : Body Donation: ਮਾਤਾ ਜਸਵੀਰ ਕੌਰ ਇੰਸਾਂ ਦੀ ਮ੍ਰਿਤਕ ਦੇਹ ਮੈਡੀਕਲ ਖੋਜਾਂ ਲਈ ਦਾਨ
ਪਹਿਲਾਂ ਮਾਲਵੇਅਰ ਬਣਾਉਣ ਲਈ ਡੂੰਘੀ ਟੈਕਨੀਕਲ ਜਾਣਕਾਰੀ ਚਾਹੀਦੀ ਸੀ ਪਰ ਹੁਣ ਏਆਈ ਟੂਲਜ਼ ਨਾਲ ਘੱਟ ਗਿਆਨ ਵਾਲੇ ਹੈਕਰ ਵੀ ਆਟੋਮੈਟਿਕ ਤਰੀਕੇ ਨਾਲ ਨਵੇਂ-ਨਵੇਂ ਵਾਇਰਸ ਤਿਆਰ ਕਰ ਰਹੇ ਹਨ। ਇਹ ਮਾਲਵੇਅਰ ਪੌਲੀਮੌਰਫਿਕ ਹੁੰਦਾ ਹੈ, ਭਾਵ ਇਹ ਆਪਣਾ ਰੂਪ ਬਦਲਦਾ ਰਹਿੰਦਾ ਹੈ ਤਾਂ ਜੋ ਐਂਟੀਵਾਇਰਸ ਸਾਫਟਵੇਅਰ ਉਸ ਨੂੰ ਪਛਾਣ ਨਾ ਸਕੇ। ਏਆਈ ਇਸ ਨੂੰ ਆਟੋਮੈਟਿਕ ਤਰੀਕੇ ਨਾਲ ਟੈਸਟ ਵੀ ਕਰਦਾ ਹੈ ਅਤੇ ਉਸ ਨੂੰ ਹੋਰ ਵੀ ਲੁਕਣਯੋਗ ਬਣਾਉਂਦਾ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ ਹਮਲੇ ਵਧੇਰੇ ਤੇਜ਼ ਤੇ ਵੱਡੇ ਪੱਧਰ ’ਤੇ ਹੋ ਰਹੇ ਹਨ। ਰਿਪੋਰਟਾਂ ਅਨੁਸਾਰ ਏਆਈ ਨਾਲ ਸਬੰਧਤ ਹਮਲਿਆਂ ਵਿੱਚ ਇੱਕ ਵੱਡਾ ਵਾਧਾ ਹੋਇਆ ਹੈ ਅਤੇ ਇਨ੍ਹਾਂ ਵਿੱਚੋਂ ਕਈ ਆਟੋਨੋਮਸ ਹਨ, ਯਾਨੀ ਇੱਕ ਵਾਰ ਸ਼ੁਰੂ ਹੋਣ ਤੋਂ ਬਾਅਦ ਉਹ ਬਿਨਾਂ ਮਨੁੱਖੀ ਦਖਲ ਤੋਂ ਅੱਗੇ ਵਧਦੇ ਰਹਿੰਦੇ ਹਨ। ਏਆਈ ਨਾਲ ਬੂਟ ਫੋਰਸ ਅਟੈਕ ਵੀ ਹੋਰ ਤੇਜ਼ ਹੋ ਗਏ ਹਨ। ਇਹ ਟੂਲਜ਼ ਪਾਸਵਰਡ ਕ੍ਰੈਕਿੰਗ ਵਿੱਚ ਆਮ ਤਰੀਕਿਆਂ ਨਾਲੋਂ ਵਧੀਆ ਕੰਮ ਕਰਦੇ ਹਨ ਤੇ ਵੱਡੀਆਂ ਡਾਟਾਬੇਸ ਤੋਂ ਪੈਟਰਨ ਸਿੱਖ ਕੇ ਤੇਜ਼ੀ ਨਾਲ ਗੁਪਤ ਕੋਡ ਖੋਲ੍ਹਦੇ ਹਨ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਏਆਈ ਰਾਹੀਂ ਕੈਪਚਾ ਬਾਈਪਾਸ ਕਰਨਾ ਜਾਂ ਓਪਨ ਸੋਰਸ ਕੋਡ ਵਿੱਚ ਛੁਪੇ ਖਤਰਿਆਂ ਨੂੰ ਵਰਤਣਾ ਵੀ ਸੌਖਾ ਹੋ ਗਿਆ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ ਛੋਟੇ-ਮੋਟੇ ਹੈਕਰ ਵੀ ਵੱਡੀਆਂ ਕੰਪਨੀਆਂ ਤੱਕ ਪਹੁੰਚ ਬਣਾ ਰਹੇ ਹਨ ਕਿਉਂਕਿ ਏਆਈ ਨੇ ਹਮਲਿਆਂ ਦੀ ਲਾਗਤ ਅਤੇ ਮਿਹਨਤ ਘਟਾ ਦਿੱਤੀ ਹੈ। ਪਰ ਇਸੇ ਏਆਈ ਨੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਲਈ ਇੱਕ ਨਵੀਂ ਉਮੀਦ ਵੀ ਜਗਾਈ ਹੈ। ਏਆਈ ਇੱਕ ਢਾਲ ਵਾਂਗ ਕੰਮ ਕਰਦਾ ਹੈ ਜੋ ਰਵਾਇਤੀ ਤਰੀਕਿਆਂ ਨਾਲੋਂ ਬਹੁਤ ਵਧੀਆ ਤਰੀਕੇ ਨਾਲ ਖ਼ਤਰਿਆਂ ਨੂੰ ਪਛਾਣਦਾ ਤੇ ਰੋਕਦਾ ਹੈ। ਰਵਾਇਤੀ ਸਿਸਟਮ ਸਿਰਫ਼ ਪੁਰਾਣੇ ਸਿਗਨੇਚਰ ਜਾਂ ਨਿਯਮਾਂ ’ਤੇ ਨਿਰਭਰ ਕਰਦੇ ਸਨ ਪਰ ਏਆਈ ਵੱਡੀ ਮਾਤਰਾ ਵਿੱਚ ਡਾਟਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਕੇ ਅਸਾਧਾਰਨ ਵਿਹਾਰ ਨੂੰ ਲੱਭਦਾ ਹੈ। ਇਸ ਨੂੰ ਐਨੋਮਲੀ ਡਿਟੈਕਸ਼ਨ ਕਿਹਾ ਜਾਂਦਾ ਹੈ। ਉਦਾਹਰਨ ਵਜੋਂ, ਇੱਕ ਨੈੱਟਵਰਕ ਵਿੱਚ ਆਮ ਟਰੈਫਿਕ ਦਾ ਇੱਕ ਪੈਟਰਨ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ ਤੇ ਜਦੋਂ ਕੋਈ ਗਲਤ ਗਤੀਵਿਧੀ ਵਾਪਰਦੀ ਹੈ ਤਾਂ ਏਆਈ ਤੁਰੰਤ ਚਿਤਾਵਨੀ ਦਿੰਦਾ ਹੈ।
ਇਸ ਤਰ੍ਹਾਂ ਜ਼ੀਰੋ-ਡੇ ਅਟੈਕ, ਜਿਨ੍ਹਾਂ ਬਾਰੇ ਪਹਿਲਾਂ ਕਦੇ ਨਾ ਸੁਣਿਆ ਹੋਵੇ, ਉਨ੍ਹਾਂ ਨੂੰ ਵੀ ਰੋਕਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਏਆਈ ਫਿਸ਼ਿੰਗ ਤੇ ਸਪੈਮ ਈਮੇਲਾਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਵੀ ਬਹੁਤ ਪ੍ਰਭਾਵੀ ਹੈ। ਇਹ ਈਮੇਲ ਦੀ ਭਾਸ਼ਾ, ਲਿੰਕਾਂ ਤੇ ਅਟੈਚਮੈਂਟ ਨੂੰ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ ਅਤੇ ਉਸ ਨੂੰ ਖਤਰਨਾਕ ਮੰਨ ਕੇ ਬਲਾਕ ਕਰ ਦਿੰਦਾ ਹੈ। ਐਂਡਪੁਆਇੰਟ ਸੁਰੱਖਿਆ ਵਿੱਚ ਏਆਈ ਲੈਪਟਾਪ, ਮੋਬਾਈਲ ਜਾਂ ਸਰਵਰ ’ਤੇ ਚੱਲ ਰਹੀਆਂ ਗਤੀਵਿਧੀਆਂ ਨੂੰ ਨਿਗਰਾਨੀ ਹੇਠ ਰੱਖਦਾ ਹੈ ਅਤੇ ਮਾਲਵੇਅਰ ਨੂੰ ਤੁਰੰਤ ਰੋਕਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਏਆਈ ਥਰੈਟ ਇੰਟੈਲੀਜੈਂਸ ਵਿੱਚ ਵੀ ਮੱਦਦ ਕਰਦਾ ਹੈ। ਇਹ ਡਾਰਕ ਵੈੱਬ ਤੋਂ ਲੈ ਕੇ ਵੱਖ-ਵੱਖ ਸਰੋਤਾਂ ਤੋਂ ਡਾਟਾ ਇਕੱਠਾ ਕਰਕੇ ਭਵਿੱਖ ਵਾਲੇ ਹਮਲਿਆਂ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਦਾ ਹੈ ਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਤਿਆਰ ਰਹਿਣ ਲਈ ਸਲਾਹ ਦਿੰਦਾ ਹੈ। ਏਆਈ ਦੀ ਆਟੋਮੈਟਿਕ ਰਿਸਪਾਂਸ ਸਮਰੱਥਾ ਇੱਕ ਵੱਡੀ ਤਾਕਤ ਹੈ। ਜਦੋਂ ਇੱਕ ਹਮਲਾ ਖਤਰਾ ਬਣਦਾ ਹੈ ਤਾਂ ਏਆਈ ਆਪਣੇ-ਆਪ ਉਸ ਡਿਵਾਈਸ ਨੂੰ ਆਈਸੋਲੇਟ ਕਰ ਸਕਦਾ ਹੈ।
ਖਤਰਨਾਕ ਟਰੈਫਿਕ ਰੋਕ ਸਕਦਾ ਹੈ ਤੇ ਟੀਮ ਨੂੰ ਤੁਰੰਤ ਰਿਪੋਰਟ ਭੇਜ ਸਕਦਾ ਹੈ। ਇਸ ਨਾਲ ਹਮਲੇ ਦਾ ਨੁਕਸਾਨ ਘੱਟ ਤੋਂ ਘੱਟ ਹੋ ਜਾਂਦਾ ਹੈ। ਬਹੁਤੀਆਂ ਆਧੁਨਿਕ ਸੁਰੱਖਿਆ ਪ੍ਰਣਾਲੀਆਂ ਵਿੱਚ ਏਆਈ ਲਗਾਤਾਰ ਸਿਖਲਾਈ ਲੈਂਦਾ ਰਹਿੰਦਾ ਹੈ ਤਾਂ ਜੋ ਨਵੀਆਂ ਤਕਨੀਕਾਂ ਨਾਲ ਵੀ ਲੜ ਸਕੇ। ਇਸ ਤਰ੍ਹਾਂ ਇਹ ਮਨੁੱਖੀ ਟੀਮਾਂ ਦਾ ਬੋਝ ਘਟਾਉਂਦਾ ਹੈ ਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਵਧੇਰੇ ਰਣਨੀਤਕ ਕੰਮਾਂ ’ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ। ਏਆਈ ਵਾਲੀਆਂ ਰੱਖਿਆ ਪ੍ਰਣਾਲੀਆਂ ਸਾਈਬਰ ਸਿਕਿਊਰਿਟੀ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਵੀ ਬਹੁਤ ਮੱਦਦਗਾਰ ਹਨ। ਇਹ ਐਪਲੀਕੇਸ਼ਨ ਕੋਡ ਵਿੱਚ ਖਾਮੀਆਂ ਲੱਭਦਾ ਹੈ ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਠੀਕ ਕਰਨ ਲਈ ਸੁਝਾਅ ਦਿੰਦਾ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਬਿਹੇਵੀਅਰਲ ਐਨਾਲਸਿਸ ਰਾਹੀਂ ਇੰਸਾਈਡਰ ਥਰੈਟ ਨੂੰ ਵੀ ਪਛਾਣਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਕੋਈ ਅੰਦਰੂਨੀ ਵਿਅਕਤੀ ਗਲਤ ਕੰਮ ਕਰ ਰਿਹਾ ਹੋਵੇ। ਏਆਈ ਇਸ ਤਰ੍ਹਾਂ ਇੱਕ ਲਗਾਤਾਰ ਨਿਗਰਾਨ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ ਜੋ ਰਾਤ-ਦਿਨ ਡਾਟਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਰਹਿੰਦਾ ਹੈ। ਬੇਸ਼ੱਕ ਏਆਈ ਇੱਕ ਤਾਕਤਵਰ ਢਾਲ ਹੈ ਪਰ ਇਸਦੀਆਂ ਆਪਣੀਆਂ ਸੀਮਾਵਾਂ ਵੀ ਹਨ। ਹੈਕਰ ਵੀ ਏਆਈ ਸਿਸਟਮਾਂ ’ਤੇ ਹਮਲਾ ਕਰ ਸਕਦੇ ਹਨ।
ਜਿਵੇਂ ਕਿ ਪ੍ਰੌਂਪਟ ਇੰਜੈਕਸ਼ਨ ਜਾਂ ਏਆਈ ਮਾਡਲਾਂ ਨੂੰ ਗੁੰਮਰਾਹ ਕਰਨਾ। ਇਸ ਲਈ ਏਆਈ ਰੱਖਿਆ ਨੂੰ ਵੀ ਲਗਾਤਾਰ ਅੱਪਡੇਟ ਅਤੇ ਸੁਰੱਖਿਅਤ ਰੱਖਣਾ ਜ਼ਰੂਰੀ ਹੈ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਏਆਈ ਫੈਸਲਿਆਂ ਵਿੱਚ ਪਾਰਦਰਸ਼ਿਤਾ ਅਤੇ ਗੋਪਨੀਅਤਾ ਦੇ ਮੁੱਦੇ ਵੀ ਉੱਠਦੇ ਹਨ। ਅੰਤ ਵਿੱਚ, ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਏਆਈ ਇੱਕ ਅਜਿਹੀ ਤਕਨਾਲੋਜੀ ਹੈ ਜੋ ਖਤਰੇ ਅਤੇ ਰੱਖਿਆ ਦੋਵਾਂ ਨੂੰ ਬਦਲ ਰਹੀ ਹੈ। ਹੈਕਰ ਇਸ ਨੂੰ ਵਰਤ ਕੇ ਹਮਲਿਆਂ ਨੂੰ ਹੋਰ ਤੇਜ਼ ਅਤੇ ਛੁਪਣਯੋਗ ਬਣਾ ਰਹੇ ਹਨ ਜਦਕਿ ਰੱਖਿਆ ਟੀਮਾਂ ਇਸ ਨੂੰ ਵਰਤ ਕੇ ਤੇਜ਼ ਅਤੇ ਬੁੱਧੀਮਾਨ ਢੰਗ ਨਾਲ ਉੱਤਰ ਦੇ ਰਹੀਆਂ ਹਨ। ਇਸ ਲਈ ਲੋੜ ਇਸ ਗੱਲ ਦੀ ਹੈ ਕਿ ਅਸੀਂ ਏਆਈ ਨੂੰ ਜ਼ਿੰਮੇਵਾਰੀ ਨਾਲ ਵਰਤੀਏ, ਲਗਾਤਾਰ ਨਵੀਨਤਾ ਲਿਆਈਏ ਤੇ ਮਨੁੱਖੀ ਨਿਗਰਾਨੀ ਨੂੰ ਲਗਾਤਾਰ ਚੁਸਤ-ਦਰੁਸਤ ਰੱਖਿਆ ਜਾਵੇ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਇੱਕ ਲਗਾਤਾਰ ਚੱਲ ਰਿਹਾ ਯੁੱਧ ਹੈ ਅਤੇ ਏਆਈ ਇਸ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਹਥਿਆਰ ਬਣ ਚੁੱਕਾ ਹੈ। ਜੇ ਅਸੀਂ ਇਸ ਨੂੰ ਸਮਝਦਾਰੀ ਨਾਲ ਵਰਤੀਏ ਤਾਂ ਇਹ ਸਾਡੀ ਡਿਜ਼ੀਟਲ ਦੁਨੀਆਂ ਨੂੰ ਹੋਰ ਵੀ ਸੁਰੱਖਿਅਤ ਬਣਾ ਸਕਦਾ ਹੈ।
(ਇਹ ਲੇਖਕ ਦੇ ਆਪਣੇ ਵਿਚਾਰ ਹਨ)
ਰੂਪਨਗਰ, ਮੋ.70098-07121
ਸੰਦੀਪ ਕੁਮਾਰ